情報提供:
品質を起点に、事業変革を支援する株式会社SHIFT(本社:東京都港区、代表取締役社長:丹下 大、東証プライム市場:3697、以下 「SHIFT」)は、AIを活用してソースコードからシステムの内部・外部仕様を可視化し、46種類以上のドキュメント生成やダッシュボードでの一元管理を実現するソリューション「SHIFT DQS for リバースエンジニアリング」のアップデートを行い、「SBOM分析・リスク管理機能」を新機能として追加し、本日2026年9月30日(水)より提供を開始することをお知らせいたします。
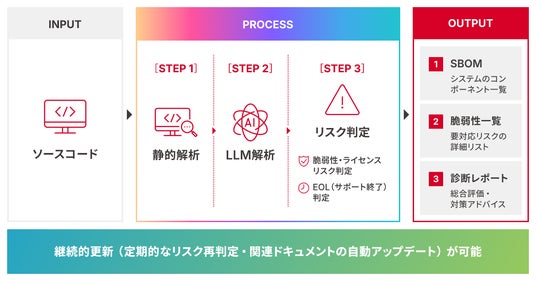
本機能では、静的解析とLLM解析を組み合わせてソースコードを解析し、手作業や単一解析では見落としがちなオープンソースソフトウェア(OSS)や複雑な依存関係を高精度に可視化します。米国サイバーセキュリティ・インフラ安全保障庁(CISA)が定める最新の国際基準「ソフトウェア部品表(SBOM)の最小構成要素 2026年版(2026 Minimum Elements for a Software Bill of Materials)」に準拠したデータ出力に対応しており、信頼性の高いSBOM生成を支援します。
また、脆弱性やライセンスに関するグローバルデータベースと連携したリスク判定に加え、EOL(サポート終了)判定を行うことで、システムの構成要素に潜むリスクを多角的に把握することが可能です。判定結果は「脆弱性一覧」や、総合評価と具体的な対策アドバイスをまとめた「診断レポート」として提供し、定期的なリスク評価から継続的な運用まで、企業のニーズに応じたソフトウェアサプライチェーンリスク対策を実現します。
サービス紹介ページ
提供開始の背景
フロンティアAIをはじめとするAI技術の進化により、攻撃コード生成や脆弱性発見は大幅に高速化しています。一方で、既存システム内部に潜む未管理のライブラリや複雑な依存関係を手動で網羅的に抽出し、正確なSBOM(ソフトウェア部品表)を作成することは容易ではありません。従来型の脆弱性診断をはじめとする単発的なアプローチのみでは、急速に高まるセキュリティ要件や、欧州の「EUサイバーレジリエンス法(CRA)」に代表される国内外の法規制・ガイドラインへの迅速な対応が難しくなりつつあります。
また、長年企業の成長を支えてきた既存システムは機能拡張に伴い構造が複雑化しており、脆弱性を検知した際も、まずは安定稼働を最優先とした個別部品のパッチ適用など局所的な対応が中心となるケースが一般的です。しかし、システムの全容が可視化されていれば、局所対応にとどまらず「システム全体のモダナイゼーション(根本刷新)」までを視野に入れた、より中長期的に最適なアプローチの検討が可能となります。そのため、企業のセキュリティ対策においては、システムの最新状況を正確かつ速やかに把握できる運用体制を構築し、そのデータに基づき「局所対応か、根本刷新か」を状況に応じて適切に選択できる経営レベルの意思決定が求められています。
SHIFTは、ブラックボックス化したシステムの全体像をAIで解き明かし、仕様を可視化するソリューション「SHIFT DQS for リバースエンジニアリング」を提供し、累計2億Stepを超えるソースコード解析実績を積み重ねてまいりました。また、高品質なAI駆動開発を提供する「SHIFT DQS for フォワードエンジニアリング」のセキュア開発体制において、継続的・自動的なSBOM運用の実践とノウハウの蓄積を進めてまいりました。加えて、セキュリティ領域においては「EUサイバーレジリエンス法対応体制構築支援サービス」「フロンティアAI脆弱性即応支援」などを通じ、企業のリスク対応体制構築を支援しています。
この度、これまで培った技術とノウハウを集約し、「SHIFT DQS for リバースエンジニアリング」に「SBOM分析・リスク管理機能」を新たに追加いたしました。既存システムの仕様だけでなく、構成要素や依存関係に潜むリスクまでをタイムリーかつ継続的に把握できる環境を整え、局所対応から根本刷新までを見据えた企業の最適なリスク対策の意思決定を支援します。
SHIFT DQS for リバースエンジニアリング「SBOM分析・リスク管理機能」の特長
「SHIFT DQS for リバースエンジニアリング」の「SBOM分析・リスク管理機能」は、既存システムのソースコードからソフトウェア構成要素や依存関係、それらに伴うリスクを可視化する機能です。
静的解析とLLM解析を組み合わせ、高精度なSBOM生成を実現
静的解析とLLM解析を組み合わせてソースコードを解析することで、手作業や単一解析では見落としがちな依存関係や隠れた構成要素を高精度で可視化します。可視化した構成情報をもとに、米国サイバーセキュリティ・インフラ安全庁(CISA)が定める最新の国際基準「2026 Minimum Elements for a Software Bill of Materials」に準拠したデータ出力に対応しており、信頼性の高いSBOM生成を実現します。最新データベース連携とEOL判定により多角的にリスクを検知
グローバルな脆弱性データベースと連携し、既知の脆弱性(CVE)やライセンスリスクを迅速に取得・判定します。さらに、ライブラリやソフトウェアのサポート終了リスクを特定するEOL判定にも対応しており、システムに潜むリスクを多角的に把握できます。これらの判定・評価結果は、システムの要対応リスクを一覧化した「脆弱性一覧」、総合評価と対策アドバイスをまとめた「診断レポート」などのドキュメントとして提供します。
システムの仕様とリスクを一元管理。関連ドキュメントの自動アップデートも可能
SHIFT DQS for リバースエンジニアリングで出力したシステムの仕様ドキュメントと、本機能で出力したリスク情報を同一のダッシュボード上で一元管理できます。単発の調査、定期的な判定、継続的な運用のいずれにも対応しており、必要に応じて関連ドキュメントの自動アップデートを組み込むことも可能です。サービス紹介ページ
サービスに関するお問い合わせ
見込まれる導入効果
脆弱性対応の工数削減と対応の迅速化
手動による依存関係調査や脆弱性チェックが自動化されるため、セキュリティ対応の工数を大幅に削減できます。リスクの影響範囲や具体的な対策手順が可視化されることで、現場レベルでの迅速な意思参照とパッチ適用が可能となります。自社に応じた運用スタイルでのガバナンス体制の確立
単発でのリスク把握、定期的な監査実施、常時モニタリングによる継続運用まで、自社の体制や予算に応じた柔軟なリスク管理を選択できます。「EUサイバーレジリエンス法対応体制構築支援サービス」や「フロンティアAI脆弱性即応支援」をはじめとする各種セキュリティ体制構築支援サービスとの連携により、いずれの運用スタイルにおいても国内外の法規制に対応した実効性の高いガバナンス体制をスムーズに確立することが可能です。EUサイバーレジリエンス法対応支援
フロンティアAI脆弱性即応支援
中長期を見据えた最適なアプローチと経営レベルの意思決定を後押し
システム構造とリスクの広がりが可視化されることで、局所的なパッチ適用にとどまらず「システム全体のモダナイゼーション(根本刷新)」まで視野に入れた、中長期的に最適なアプローチの検討が可能となります。「AIモダナイゼーションサービス」との連携により、明確なデータに基づき「局所対応か、根本刷新か」を適切に判断し推進することが可能です。SHIFTの「AIモダナイゼーション」について
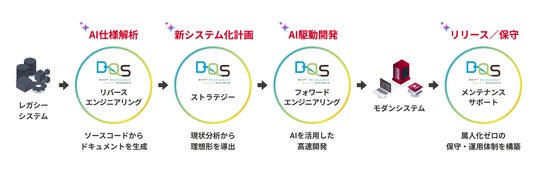
SHIFTのAIモダナイゼーションサービスは、SHIFTが独自に開発した高品質なシステム開発を支えるフレームワーク「SHIFT DQS(Development Quality Standard)」とAIを活用し、システムの可視化、戦略策定、開発、運用・保守の各プロセスを支援することで、既存システムの資産価値向上および新規システム開発における生産性・付加価値の向上を実現します。
SHIFT DQS for リバースエンジニアリング
現行システムのソースコードから内部・外部仕様を可視化し、最大46種のドキュメントを生成します。本サービスのコアとなるAI解析技術は、株式会社松尾研究所と共同開発および精度検証を進めています。SHIFT DQS for ストラテジー
可視化データを基にAs-Is(現状)及びTo-Be(あるべき姿)を分析し、システム刷新に向けた最適な段階的ロードマップを策定します。SHIFT DQS for フォワードエンジニアリング
AIと「SHIFT DQS」を活用し、高品質・高コストパフォーマンスの開発を実現します。SHIFT DQS for メンテナンスサポート
AIを活用し、システムの運用保守業務を大幅に効率化・自動化。システム改修に伴うドキュメントの自動最新化をはじめ、標準化と自動化を徹底的に追求した次世代型のSRE体制を構築します。特設サイト
サービスに関するお問い合わせ
株式会社SHIFTについて
SHIFTは、お客様の事業成果まで伴走する「サービスインテグレーター」です。品質を起点にAI等の最新技術を活用し、ビジネスの立ち上げからシステムの開発・運用まで一貫した支援を提供しています。AIで人の能力を拡張し、現場の知見や創造力を活かしてお客様の挑戦を支え、企業の変革を加速させることで、持続可能な社会の実現と社会課題の解決に貢献してまいります。
・名称:株式会社SHIFT
・代表:代表取締役社長 丹下 大
・住所:東京都港区麻布台1-3-1 麻布台ヒルズ森JPタワー
・設立:2005年9月
・事業内容:コンサルティング/IT・DX戦略立案・要件定義
システム・アプリケーション開発
ソフトウェアの品質保証・テスト
保守・運用・継続的な改善
AI活用・DX/AX推進支援
・コーポレートサイト:https://www.shiftinc.jp/
・サービスサイト:https://service.shiftinc.jp/
特集

最新ニュース
学ぶ・知る


暮らす・働く
買う
食べる
みん経トピックス
プレスリリース